 Prijava

Demonstracija je pokazala konkretnu sigurnosnu ranjivost jednog modela, ali i mnogo širi problem automobilske industrije
Moderni automobili sve više nalikuju računalima na kotačima, stalno su povezani s internetom i prikupljaju goleme količine podataka. Koliko to može biti problem pokazala je istraga australske televizije ABC. Stručnjak za kibernetičku sigurnost Dan Hreszczuk dobio je BYD Shark 6 na dva tjedna i brzo pronašao ranjivost koja mu je omogućila daljinski pristup nizu funkcija automobila. Posebno zabrinjava činjenica da pristupna točka koju je iskoristio nije bila zaštićena ni lozinkom.
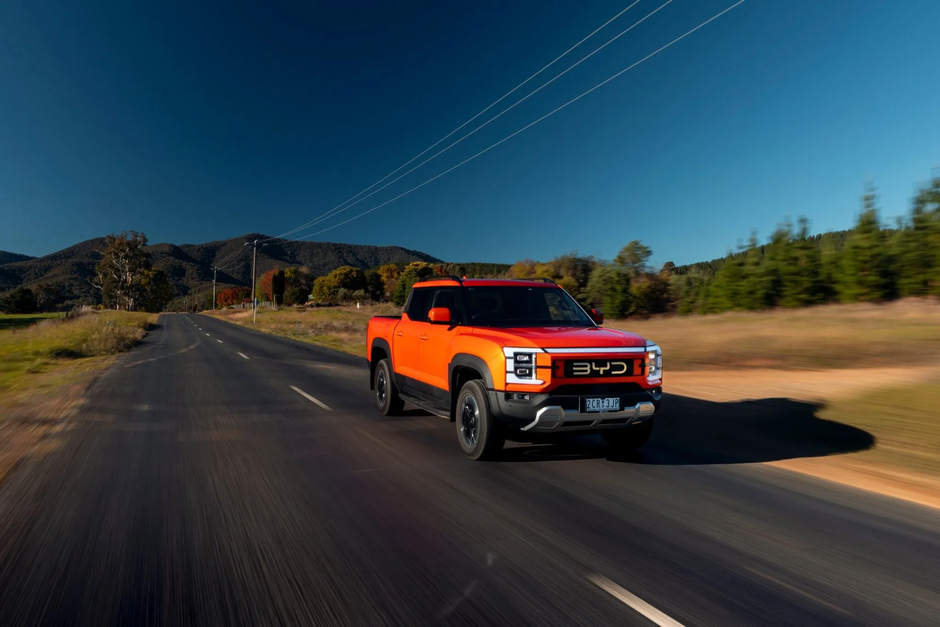
Shark 6, inače plug-in hibridni pick-up, potom je odvezen na cestu pokraj Canberre kako bi se pokazalo što napadač može učiniti. Hreszczuk je s prijenosnog računala zaključavao vrata, pojačavao glazbu, prikazivao sadržaj na središnjem zaslonu, uključivao brisače i pranje stakla te palio i gasio prednja svjetla dok se automobil kretao. Ipak, nije uspio pristupiti kritičnijim sustavima poput kočnica i kamera, koji su bili mnogo bolje zaštićeni. Dakle, nije mogao preuzeti potpunu kontrolu nad vožnjom, ali mogućnost gašenja svjetala ili ometanja vozača pri većoj brzini sama po sebi predstavlja ozbiljan sigurnosni rizik.
Još je zanimljiviji problem privatnosti. Stručnjak je mogao pratiti položaj automobila u stvarnom vremenu i aktivirati mikrofon u kabini. Tijekom demonstracije snimio je glas vozača, izdvojio njegovu naredbu „Hey Siri” i reproducirao je kroz zvučnike automobila. Tako je s otključanog iPhonea uspio izvući osobne podatke i kontakte.
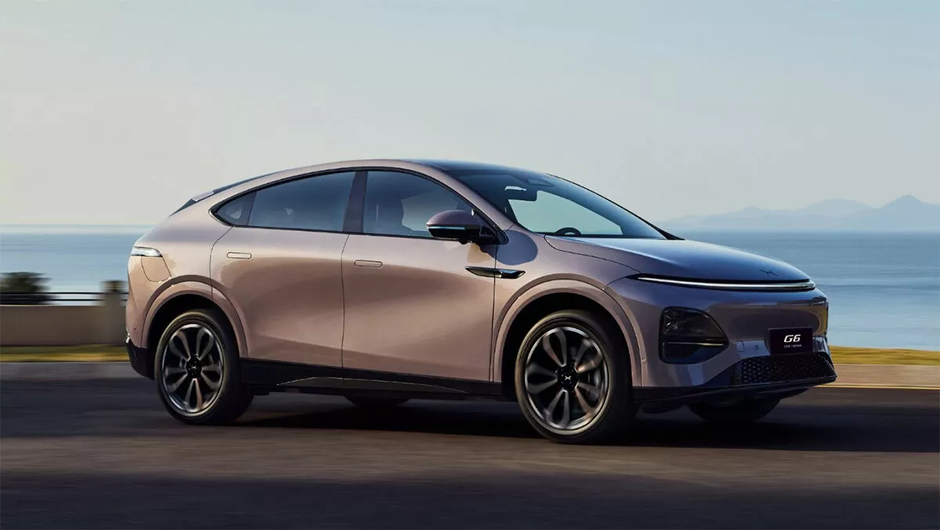
ABC je istražio i Xpeng G6. ABC je uz pomoć osobe koja ima pristup internim sustavima proizvođača pokazao koliko podataka Xpeng može vidjeti o svojem automobilu na drugom kraju svijeta. Dok se novinar vozio G6-icom po Sydneyju, insajder se spojio na sustav i u stvarnom vremenu mogao vidjeti njegovu točnu lokaciju, brzinu, kut zakretanja upravljača, koristi li vozač gas ili kočnicu, položaj sjedala te sjedi li netko na suvozačkom mjestu. Dakle, radilo se o demonstraciji podataka kojima proizvođač ima pristup, a ne o proboju zaštite automobila. ABC je pokazao i da se iz Kine na australske automobile šalju bežične softverske nadogradnje koje mogu mijenjati rad sustava poput upravljanja, ovjesa, svjetala i upravljanja baterijom. Xpeng tvrdi da australske automobile ne može daljinski onesposobiti te da podatke svojih kupaca nije dostavljao kineskim vlastima.
Slučaj ipak ne znači da su kineski automobili jedini problem. Gotovo svi novi automobili danas imaju internetsku vezu, aplikacije, mikrofone, kamere i mogućnost nadogradnje softvera na daljinu. Razlika je u tome koliko su sustavi dobro zaštićeni, koje podatke proizvođači prikupljaju i gdje ih pohranjuju. Australske sigurnosne službe zbog toga već savjetuju državnim dužnosnicima da u povezanim automobilima ne vode osjetljive razgovore niti spajaju službene uređaje. Demonstracija je pokazala konkretnu sigurnosnu ranjivost jednog modela, ali i mnogo širi problem automobilske industrije.
BYD je dodatnu pozornost privukao nakon što je, neposredno nakon pitanja ABC-a, izmijenio australska pravila privatnosti i iz dokumenta uklonio reference na Kinu i "nadzorne aktivnosti". Tvrtka tvrdi da podatke australskih korisnika nije predavala i neće predavati kineskim vlastima.




Za komentiranje je potrebno prijaviti se. Nemaš korisnički račun? Registracija je brza i jednostavna, registriraj se i uključi u raspravu.